Cyberbeveiligingswet (NIS2), voor leveranciers
Cyberbeveiligingswet voor leveranciers: het ketenpakket
- 9 documenten in Word en Excel
- Versie 1.0.0, uitgebracht op 16 oktober 2026
- Implementatiegids met stappenplan en een volledig ingevuld voorbeeld
- 12 maanden gratis updates bij wijzigingen in de norm of wet
- Geleverd op naam van uw organisatie, licentie voor één organisatie
€ 195
In winkelwagenIn het kort
- Organisaties die onder de Cyberbeveiligingswet vallen, moeten ook de beveiliging van hun toeleveringsketen regelen, inclusief de relatie met hun rechtstreekse leveranciers en dienstverleners. (bron: artikel 21 Cyberbeveiligingswet)
- Zij moeten toetsen of hun rechtstreekse leveranciers voldoen aan hun eigen beveiligingseisen, en dat periodiek controleren. (bron: artikel 10 Cyberbeveiligingsbesluit, Stb. 2026, 189)
- Dat kan bijvoorbeeld met certificering van de leverancier of met clausules in de leveringsovereenkomst. Het gaat alleen om leveranciers die invloed hebben op de beveiliging van de netwerk- en informatiesystemen van de klant. (bron: toelichting bij artikel 10 Cyberbeveiligingsbesluit)
- Een vaste wettelijke lijst met eisen voor leveranciers bestaat niet: de klant bepaalt zijn eisen op basis van zijn eigen risicoanalyse.
- Dit pakket helpt u die vragen te beantwoorden en het te bewijzen: een beleid, 28 basismaatregelen, standaardantwoorden, een bewijsmap en een procedure om incidenten op tijd aan klanten te melden.
Echte pagina's uit de toolkit
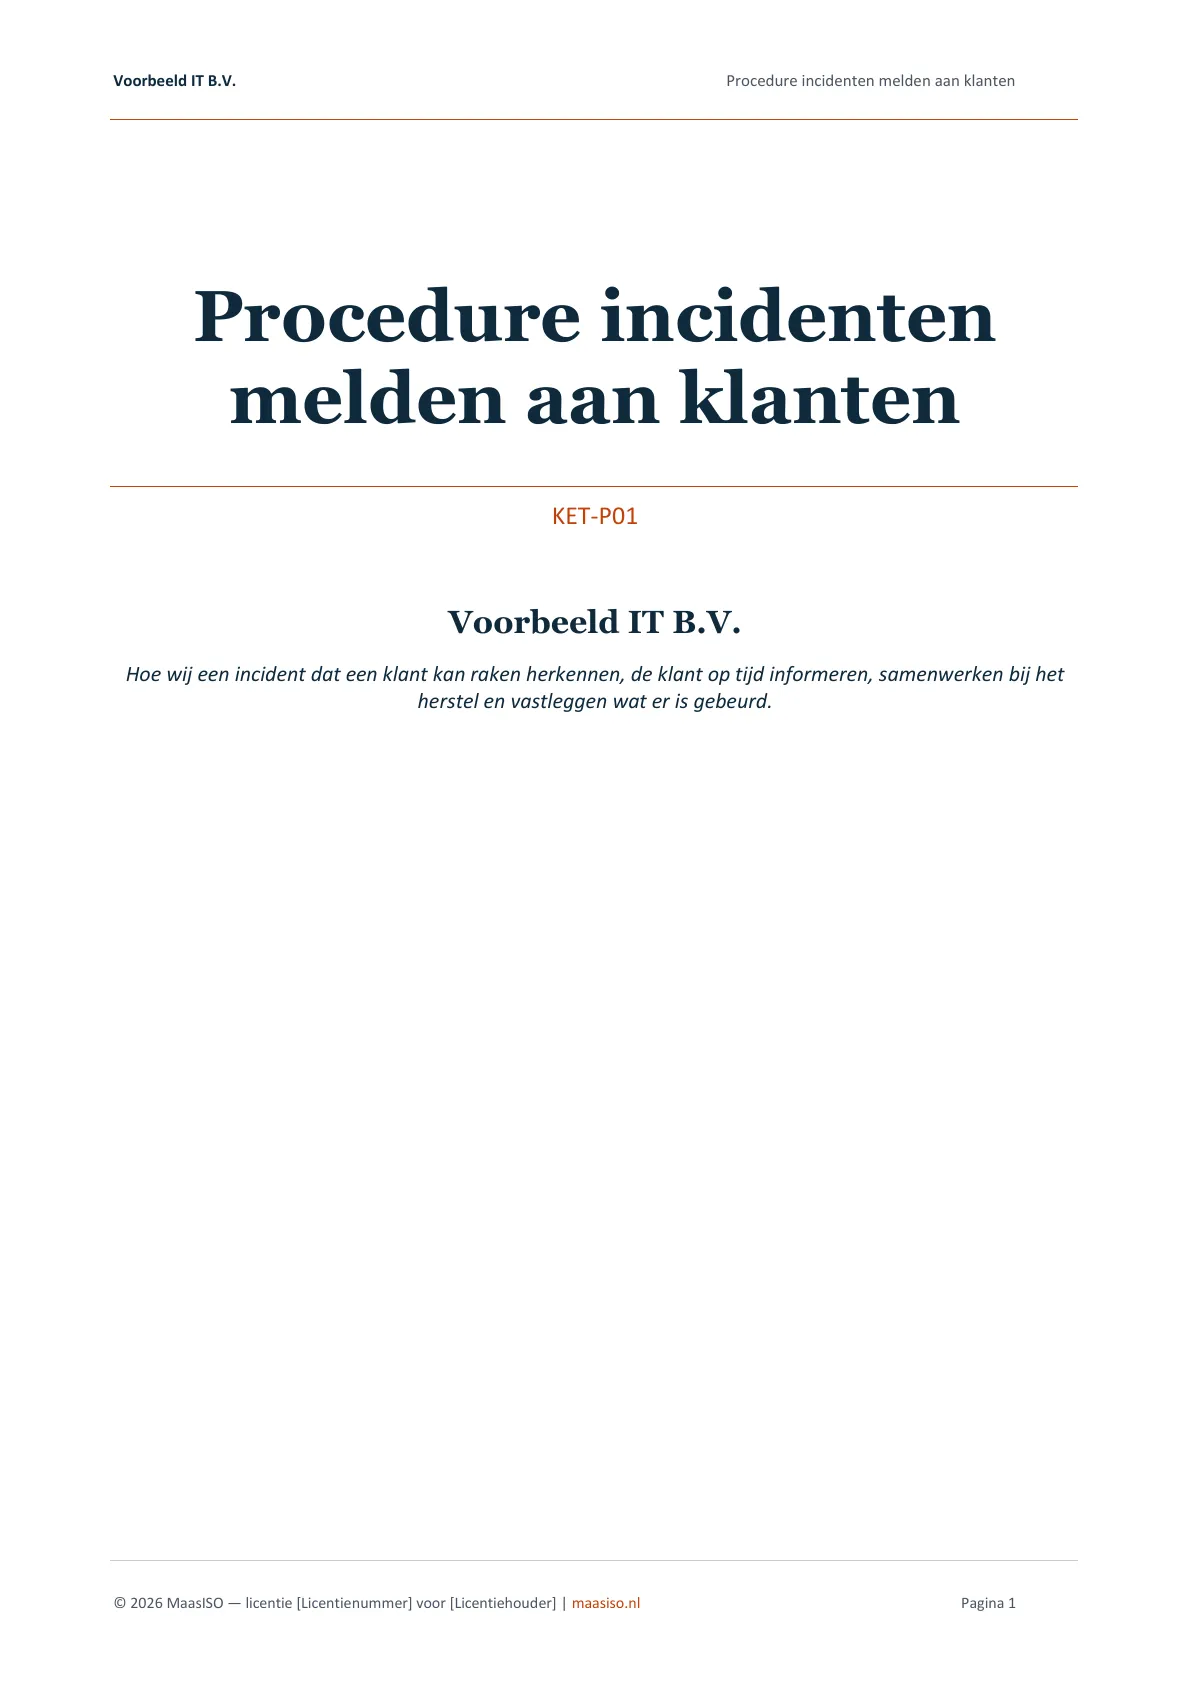
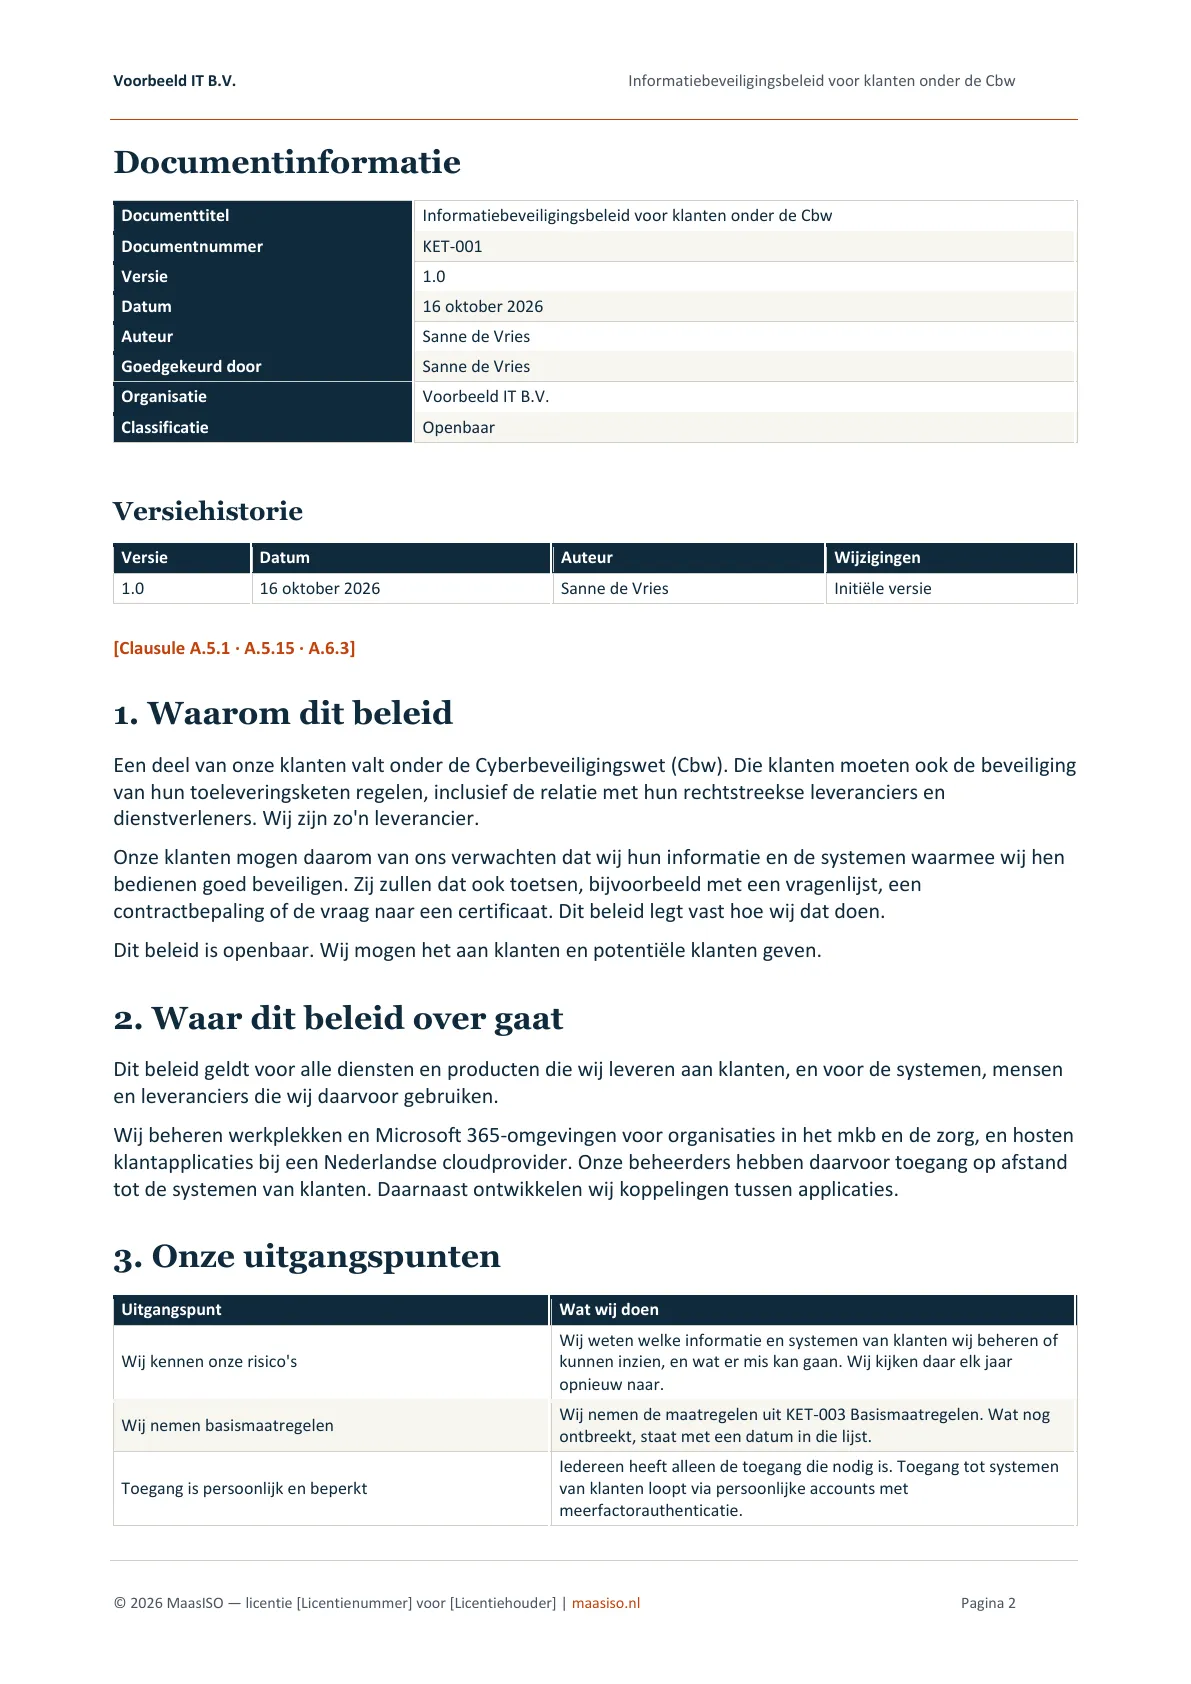
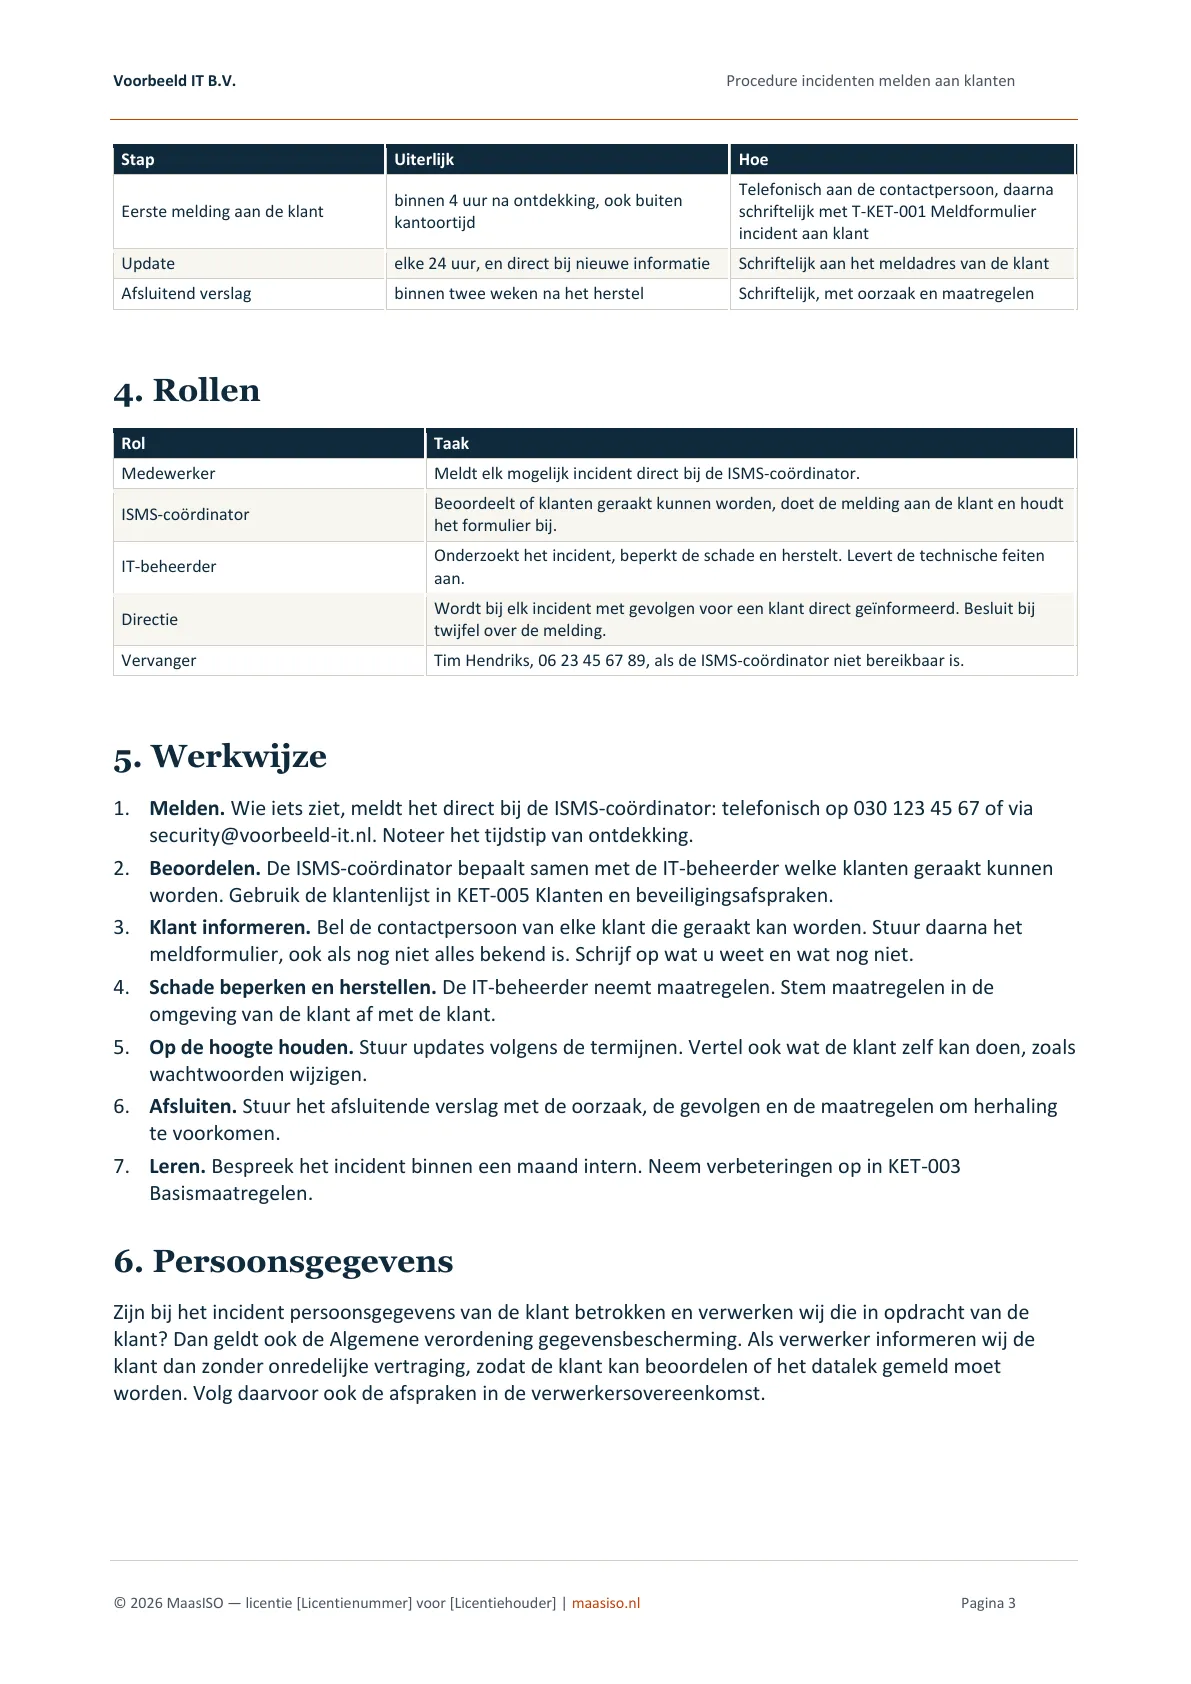
Voorblad van de procedure incidenten melden aan klanten (KET-P01) Procedure: termijnen voor de melding aan de klant, rollen en werkwijze Informatiebeveiligingsbeleid (KET-001): het beleid dat u aan klanten kunt geven Meldformulier (T-KET-001): de gegevens die uw klant nodig heeft voor zijn eigen melding Implementatiegids: het stappenplan van vier weken
Gratis voorbeelddocument
Download het volledige document Procedure incidenten melden aan klanten (KET-P01) als PDF. U hoeft geen e-mailadres in te vullen.
Waar uw klant naar vraagt
Basismaatregelen
- Is er voor elke maatregel een status en een eigenaar?
- Is er bewijs voor wat op "Ingevoerd" staat?
- Heeft wat nog ontbreekt een datum, en is die gehaald?
Procedure incidenten melden aan klanten
- Is er een vaste termijn voor de eerste melding, en past die bij de 24 uur van de klant?
- Weet de organisatie per klant wie zij moet bellen?
- Is de procedure geoefend?
Antwoordset leveranciersvragenlijst
- Kloppen de antwoorden met de basismaatregelen en het bewijs?
- Zijn ontbrekende maatregelen eerlijk genoemd, met een datum?
- Zijn toezeggingen aan klanten nagekomen?
Wat zit erin
Algemeen
PLN-001Implementatieplanning
REG-001Documentenregister
Beleid
KET-001Informatiebeveiligingsbeleid voor klanten onder de Cbw
Maatregelen
KET-003Basismaatregelen
Incidenten
KET-P01Procedure incidenten melden aan klanten
T-KET-001Meldformulier incident aan klant
Klantvragen
KET-002Antwoordset leveranciersvragenlijst
KET-005Klanten en beveiligingsafspraken
Bewijs
KET-004Bewijsmap
Wat zit er níet in
- Niet bedoeld voor organisaties die zelf onder de Cyberbeveiligingswet vallen: daarvoor is de Cyberbeveiligingswet Toolkit.
- Geen vaste lijst van wettelijke eisen voor leveranciers: die bestaat niet. Uw klant bepaalt zijn eisen op basis van zijn eigen risicoanalyse.
- Geen implementatiebegeleiding of advies op maat: u vult de documenten zelf in.
- Geen garantie op certificering. Certificering gebeurt door een geaccrediteerde certificerende instelling.
- Geen juridisch advies.
Licentie, updates en support
- Licentie
- Eén licentie geldt voor één organisatie (één KvK-nummer). U ontvangt de documenten op naam: uw organisatienaam staat al ingevuld en elk document vermeldt uw licentienummer. U mag de documenten aanpassen en intern gebruiken, tonen aan auditors en toezichthouders, en uw ingevulde documenten aan uw klanten geven als bewijs van uw eigen beveiliging.
- Updates
- 12 maanden gratis updates. Verandert de norm of wet, dan staat de nieuwe versie op naam in uw account.
- Support
- Vragen over de documenten stelt u per e-mail; u krijgt zo snel mogelijk antwoord. Implementatieadvies valt er niet onder.
Over de maker
Geschreven door Niels Maas
Niels Maas schrijft en onderhoudt elk document van MaasISO zelf. Sinds 2018 werkt hij in privacy, informatiebeveiliging en kwaliteitsmanagement, bij een fintech, een sociale onderneming, een QHSE-adviesbureau en de rijksoverheid.
- Was hoofd informatiebeveiliging en functionaris gegevensbescherming bij een fintech
- Leidde certificeringstrajecten voor ISO 9001 en VCA** als KAM-coördinator
- Is coördinator informatiebeveiliging en privacy bij een uitvoeringsorganisatie van het Rijk
- Zette informatiebeveiligingssystemen op volgens ISO 27001 en werkte met de BIO
Veelgestelde vragen
Moet ik als leverancier zelf aan de Cyberbeveiligingswet voldoen?
Niet als uw organisatie zelf niet onder de wet valt. Uw klant moet wel de beveiliging van zijn toeleveringsketen regelen (artikel 21 Cyberbeveiligingswet) en toetsen of zijn rechtstreekse leveranciers aan zijn beveiligingseisen voldoen (artikel 10 Cyberbeveiligingsbesluit). Die eisen komen dus via uw klant bij u terecht, bijvoorbeeld in een vragenlijst of een contract.
Wat kan mijn klant van mij vragen?
De wet geeft geen vaste lijst: uw klant stelt eisen op basis van zijn eigen risicoanalyse. Volgens de toelichting bij het besluit kan hij u toetsen via certificering of via afspraken in de leveringsovereenkomst. Dit pakket deelt de vragen in naar de tien onderwerpen waarop uw klant zijn eigen beveiliging moet inrichten (artikel 21, derde lid, Cyberbeveiligingswet), zoals incidenten, back-ups, updates, toegang en meerfactorauthenticatie.
Hoe weet ik of mijn organisatie zelf onder de wet valt?
Dat hangt af van uw sector, uw omvang en uw vestiging in Nederland. Lees ons artikel 'Valt mijn bedrijf onder de Cyberbeveiligingswet?' of doe de zelfevaluatie van de overheid op regelhulpenvoorbedrijven.nl. Valt u er zelf onder, dan heeft u de Cyberbeveiligingswet Toolkit nodig in plaats van dit pakket.
Mijn klant vraagt om een ISO 27001-certificaat. Helpt dit pakket?
Als begin wel. De basismaatregelen sluiten aan op maatregelen uit ISO 27001, maar voor certificering is meer nodig, zoals een volledig managementsysteem, een risicobeoordeling, interne audits en een audit door een certificerende instelling. Vraag uw klant of bewijs per maatregel ook volstaat.
In welk formaat krijg ik de documenten?
Als bewerkbare Word- (.docx) en Excel-bestanden (.xlsx), in één zip-bestand. U kunt ze openen in Microsoft Office en in andere programma's die deze formaten lezen.
Hoe en wanneer ontvang ik de toolkit?
Direct na de betaling downloadt u de toolkit in uw account. U logt in met een link die u per e-mail ontvangt, zonder wachtwoord.
Hoe vaak kan ik de toolkit downloaden?
Elke versie kunt u 5 keer downloaden vanuit uw account, bijvoorbeeld voor een nieuwe computer of een collega. De downloadlink is 15 minuten geldig.
Wat gebeurt er als de norm of wet verandert?
Binnen de updateperiode zetten wij een bijgewerkte versie in uw account en sturen u een e-mail met de wijzigingen.
Wat als de toolkit niet bij ons past?
Binnen 14 dagen na de bestelling krijgt u uw geld terug, zonder opgaaf van reden. Stuur een e-mail naar info@maasiso.nl met uw licentienummer. Na de terugbetaling vervalt de licentie en kunt u niet meer downloaden.
Mag ik de documenten voor meerdere organisaties gebruiken?
Nee. De licentie geldt voor één organisatie met één KvK-nummer; een vestiging of dochter met een eigen KvK-nummer heeft een eigen licentie nodig. Elk document vermeldt de organisatie en het licentienummer waarvoor het is gekocht.
Waarom staat mijn organisatienaam al in de documenten?
Dat scheelt u invulwerk: de naam staat op het voorblad, in de documentinformatie en in de tekst. Daarnaast vermeldt de voettekst uw licentienummer. Zo is elke kopie te herleiden tot de licentie waarvoor hij is gekocht.
Krijg ik met deze toolkit een certificaat?
Nee. De toolkit levert de documentatie. Een certificaat krijgt u alleen na een audit door een geaccrediteerde certificerende instelling, en dan moet het systeem ook in de praktijk werken.
Wat is het verschil met een adviseur inhuren?
Een adviseur schrijft en implementeert met u mee. Met de toolkit doet u dat zelf, met kant-en-klare documenten en aanwijzingen bij elk document. Begeleiding zit er niet bij.
Verder lezen en gratis hulpmiddelen
€ 195
In winkelwagen