BIO2
BIO2-documenttoolkit voor gemeenten, provincies, waterschappen en het Rijk
65 documenten. Eén prijs. Geen gesprek. Uw organisatienaam staat er al in: 0 minuten zoeken en vervangen.
- 65 documenten in Word en Excel: 43 verplicht en 22 aanbevolen
- Versie 1.0.0, uitgebracht op 20 oktober 2026
- Implementatiegids met stappenplan en uitleg per document
- 12 maanden gratis updates bij wijzigingen in de norm of wet
- Geleverd op naam van uw organisatie, licentie voor één organisatie
- Alle documenten in het Nederlands
- 30 dagen geld terug, zonder opgaaf van reden
- Geen begeleiding of advies op maat en geen garantie op certificering
€ 556
In winkelwagenVoor wie wel, voor wie niet
Geschikt als
- U werkt bij een ministerie, zelfstandig bestuursorgaan, provincie, gemeente, waterschap of gemeenschappelijke regeling.
- U wilt de BIO2 versie 1.3 en de plichten uit de Cyberbeveiligingswet voor de sector overheid in één pakket.
- U heeft al een ISMS op basis van de BIO 1.04 en wilt nalopen wat er voor de BIO2 bij komt.
- U wilt een stappenplan van achttien weken.
Niet geschikt als
- U bent leverancier van de overheid: kies dan de ISO 27001 Toolkit of het Cbw-ketenpakket voor leveranciers.
- U zoekt de tekst van ISO 27001 of ISO 27002: die zit er niet in. Overheden kunnen die kosteloos inzien via NEN Connect.
- U zoekt iemand die het systeem voor u inricht: u vult de documenten zelf in.
In het kort
- De BIO2 is het normenkader voor informatiebeveiliging van de hele overheid. De geldende versie is BIO2 versie 1.3, gepubliceerd in de Staatscourant op 5 maart 2026. (bron: Staatscourant 2026, 7416)
- Ministeries, provincies, gemeenten en waterschappen zijn essentiële entiteit onder de Cyberbeveiligingswet, ongeacht hun omvang. (bron: artikel 8 Cyberbeveiligingswet)
- Sinds 15 augustus 2026 verplicht de Cyberbeveiligingsregeling sector overheid ISO 27001 voor het managementsysteem, een overzicht van cruciale systemen en de overheidsmaatregelen uit de BIO2. (bron: Cyberbeveiligingsregeling sector overheid)
- Overheidsmaatregelen zijn altijd verplicht. U kunt ze niet als risico accepteren, alleen weglaten als ze niet van toepassing kunnen zijn. (bron: BIO2 versie 1.3, hoofdstuk 6.5)
- Gemeenten leggen verantwoording af via ENSIA. (bron: VNG, ENSIA)
Echte pagina's uit de toolkit
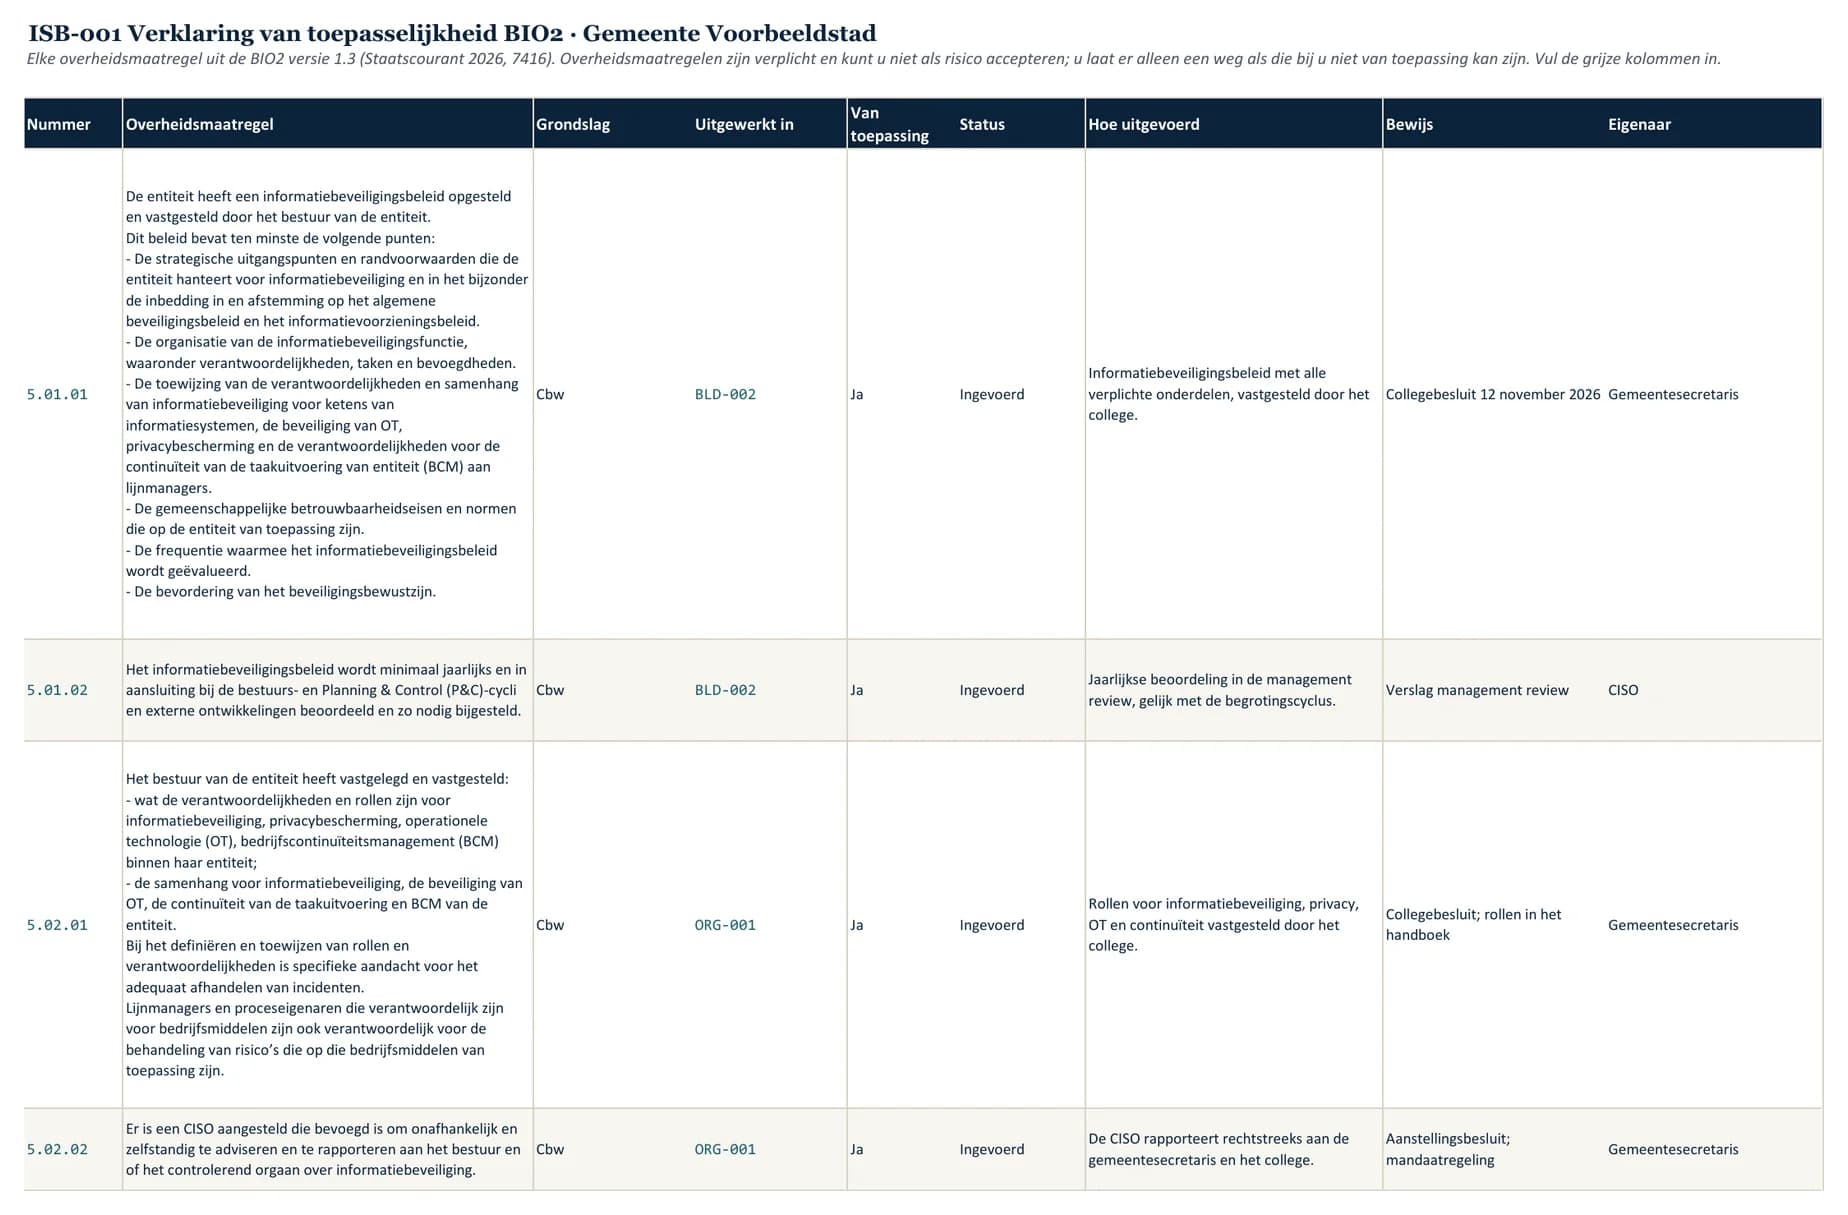
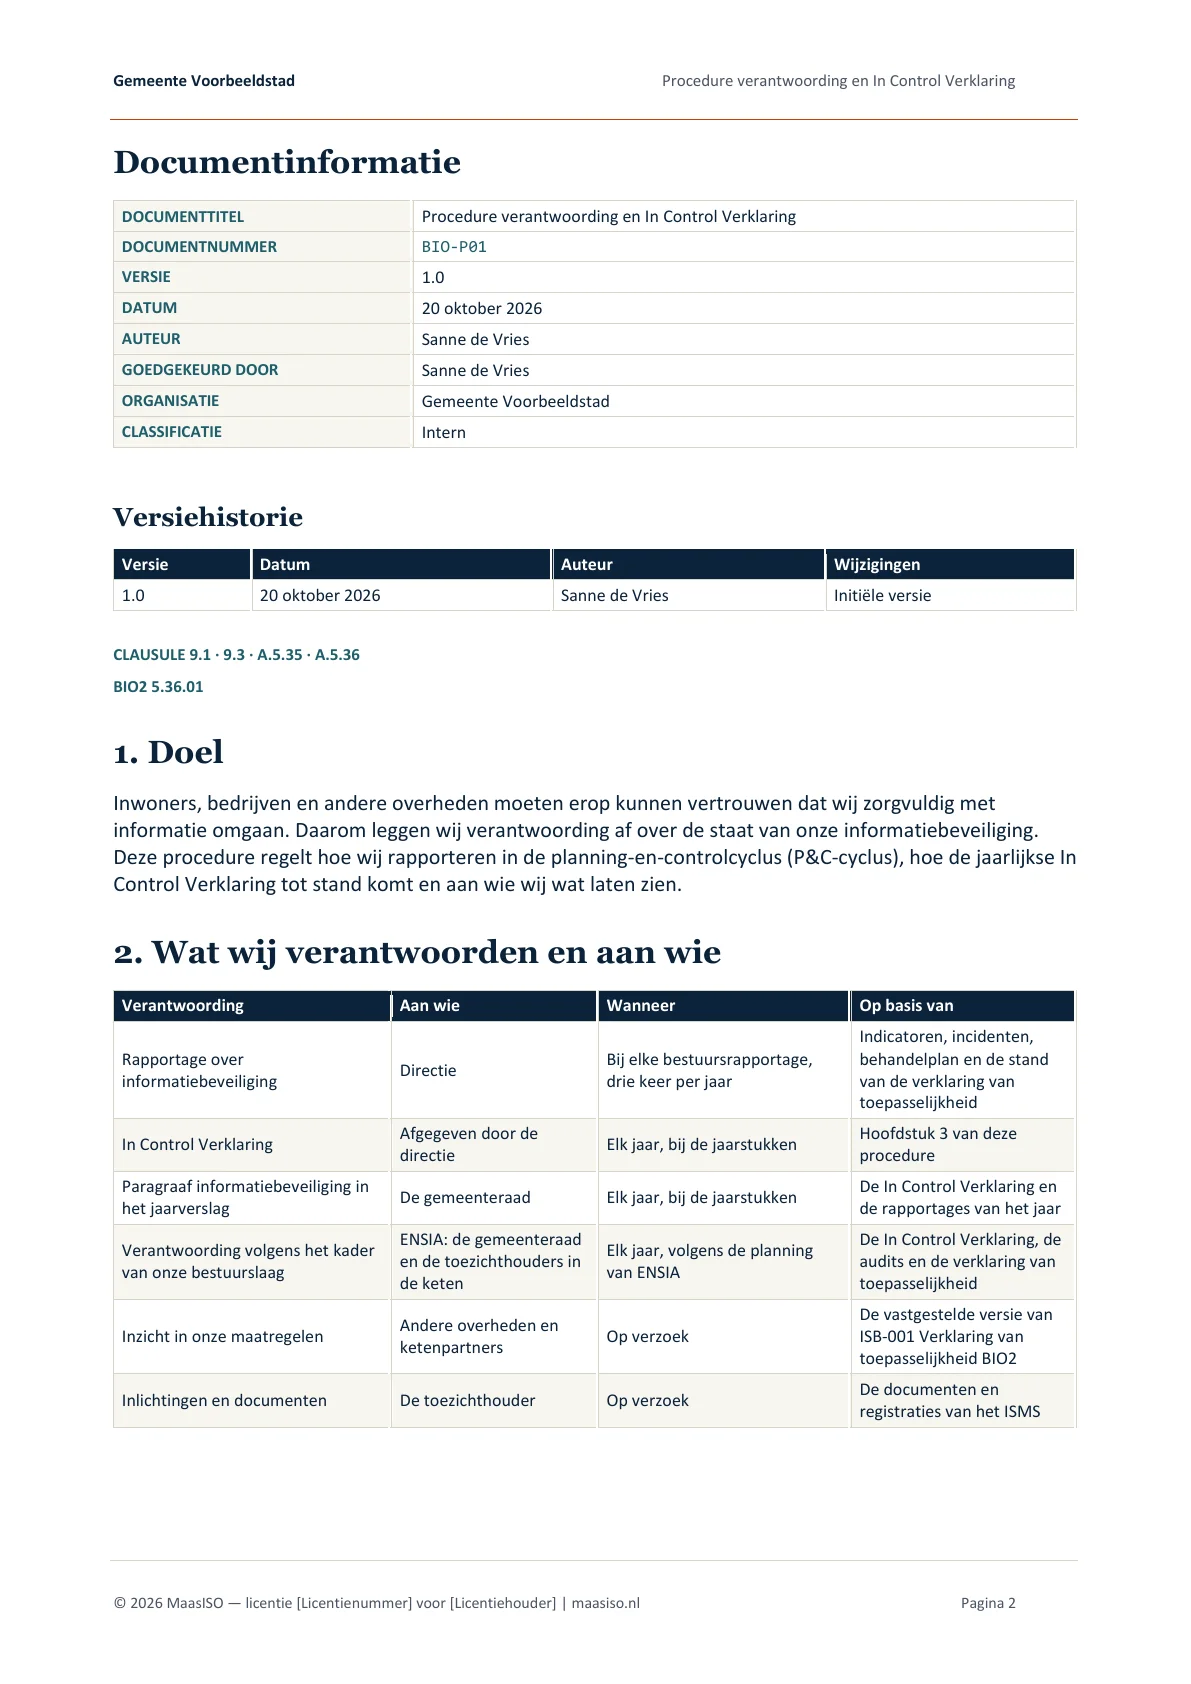
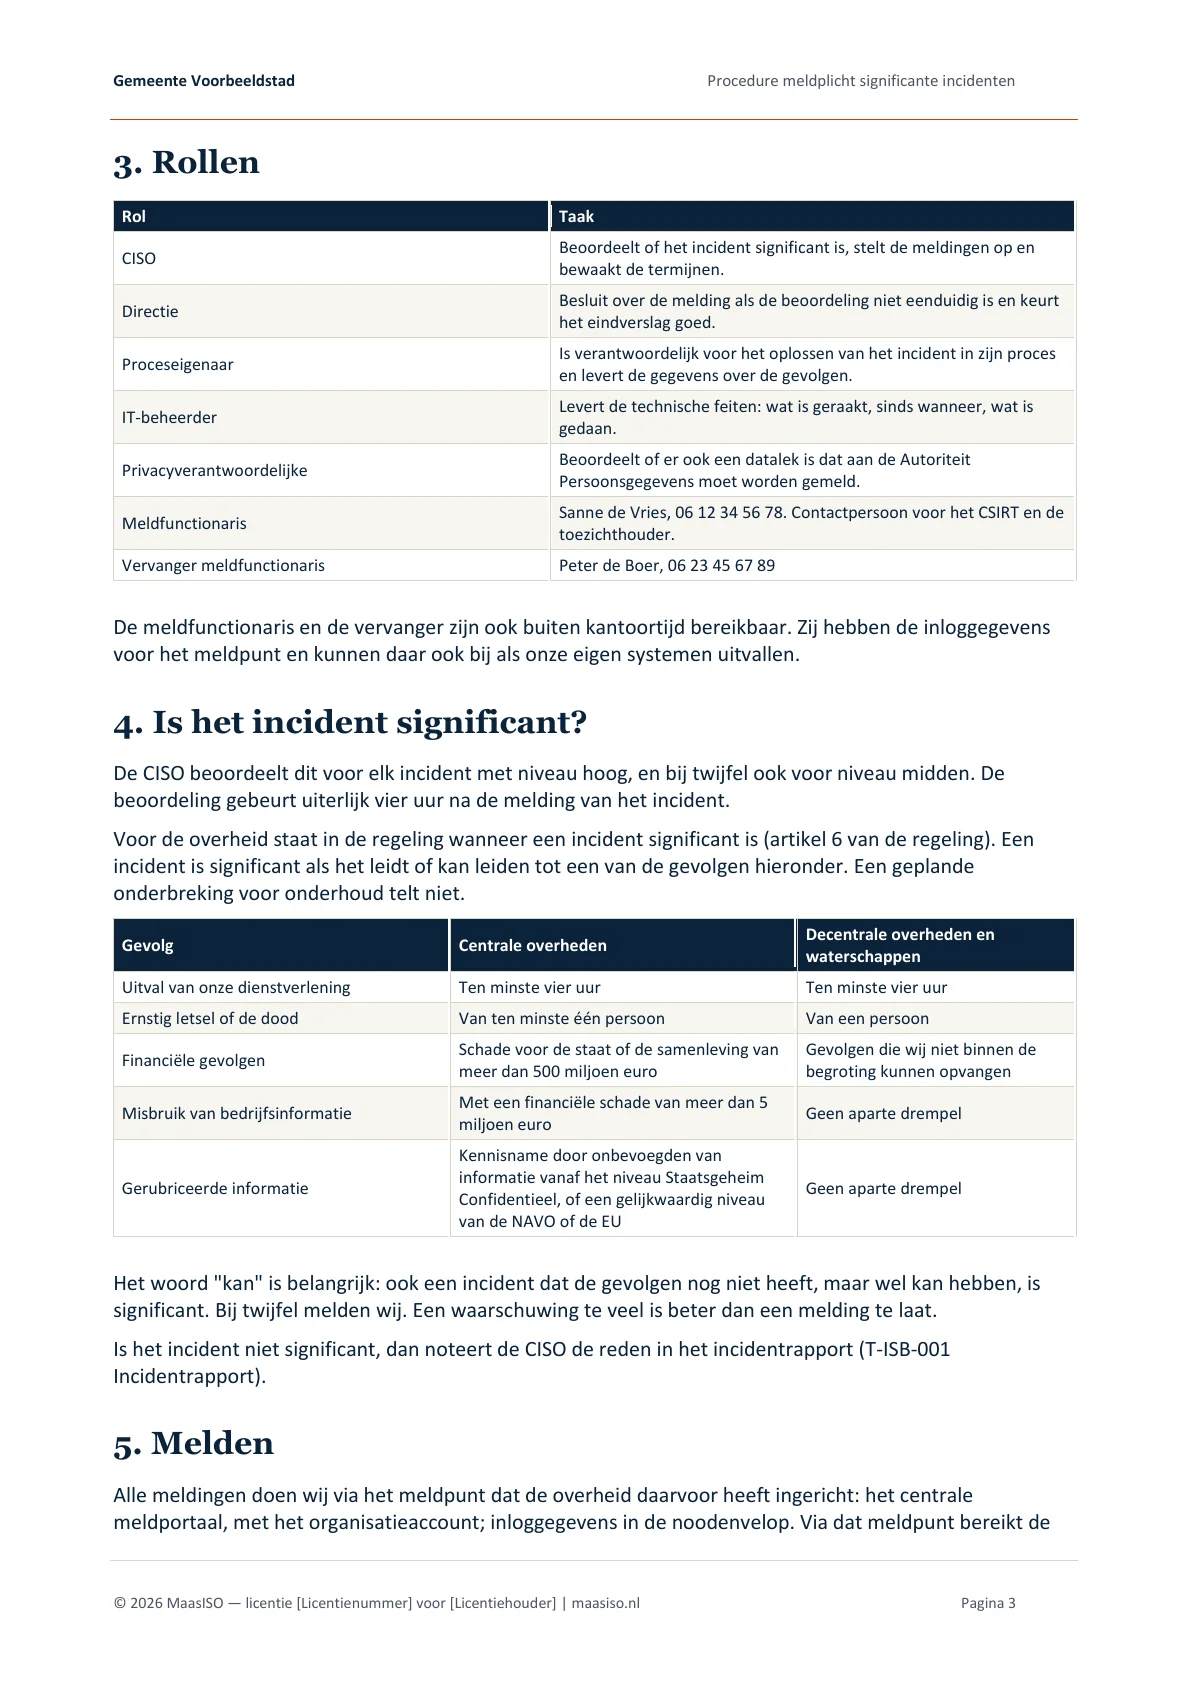
Verklaring van toepasselijkheid (ISB-001): alle overheidsmaatregelen uit de BIO2 versie 1.3, met het document waarin ze zijn uitgewerkt Meldprocedure (CBW-P01): de drempelwaarden voor de overheid uit de Cyberbeveiligingsregeling Verantwoording (BIO-P01): de In Control Verklaring in de planning-en-controlcyclus Implementatiegids: het stappenplan
Kunt u een document gratis bekijken voordat u koopt?
Ja. Download het volledige document Procedure meldplicht significante incidenten (CBW-P01) als PDF en bekijk het voordat u koopt. U hoeft geen e-mailadres in te vullen.
Waar de auditor naar vraagt
Verklaring van toepasselijkheid BIO2
- Staan alle beheersmaatregelen en alle overheidsmaatregelen in de verklaring van toepasselijkheid, met een besluit?
- Zijn uitzonderingen vastgelegd met een verwijzing naar de risicoanalyse?
- Is per maatregel aan te tonen dat hij bestaat en werkt?
Overzicht cruciale netwerk- en informatiesystemen
- Is er een volledig overzicht van cruciale systemen, met de methode waarmee het niveau is bepaald?
- Hebben de cruciale systemen een continuïteitsplan en een geteste herstelprocedure?
- Is het overzicht in de afgelopen drie jaar bijgewerkt?
Procedure meldplicht significante incidenten
- Kent de organisatie de drempelwaarden uit de regeling en past zij die toe?
- Zijn bij eerdere incidenten de termijnen van 24 uur, 72 uur en één maand gehaald?
- Is de procedure geoefend, ook samen met de crisisorganisatie?
Wat zit erin
Algemeen
DEK-001Normdekking
IHB-001ISMS-handboek
JKL-001Jaarkalender
PLN-001Implementatieplanning
REG-001Documentenregister
Context van de organisatie
CBW-001Toepasselijkheid, grondslag en registratie
CTX-001Contextanalyse
REG-002Wet- en regelgeving en contracten
SCP-001Toepassingsgebied
STK-001Belanghebbenden en hun eisen
Leiderschap en beleid
BLD-002Informatiebeveiligingsbeleid
CBW-002Bestuur - goedkeuring en training
ORG-001Rollen en verantwoordelijkheden
Planning, risico's en doelstellingen
BIO-001Overzicht cruciale netwerk- en informatiesystemen
DST-002Doelstellingen informatiebeveiliging
ISB-001Verklaring van toepasselijkheid BIO2
ISB-P01Procedure risicomanagement
RSK-002Risicoregister en behandelplan
WIJ-P01Procedure wijzigingen in het ISMS
Ondersteuning
BWT-001Bewaartermijnen
CMP-001Competenties, training en bewustzijn
COM-001Communicatieplan
DOC-P01Procedure documentbeheer
Uitvoering
AST-001Register bedrijfsmiddelen
BEW-001Bewijsregister periodieke controles
BIO-002Internetfacing systemen en standaarden
BIO-P02Procedure melden van kwetsbaarheden (CVD)
CBW-003Register attenderingen en adviezen
CBW-P01Procedure meldplicht significante incidenten
GBR-001Regels voor medewerkers
HRM-P01Procedure HR-beveiliging
INC-001Register incidenten en datalekken
ISB-P02Toegangsbeheer
ISB-P03Incidenten melden en afhandelen
ISB-P04Bedrijfscontinuïteit
ISB-P05Leveranciers en clouddiensten
ISB-P06Classificatie en uitwisseling van informatie
ISB-P07Fysieke beveiliging
ISB-P08Wijzigingen in systemen en projecten
ISB-P09Versleuteling
ISB-P10Logging en monitoring
ISB-P11Back-up en herstel
ISB-P12Netwerkbeveiliging
ISB-P13Veilige softwareontwikkeling
ISB-P14Werkplekken, malware en kwetsbaarheden
Evaluatie
AUD-002Auditprogramma en dekking
AUD-P01Procedure interne audit
BIO-P01Procedure verantwoording en In Control Verklaring
DIR-P01Procedure management review
KPI-001Metingen en indicatoren
Verbetering
AFW-001Register afwijkingen en verbeteringen
AFW-P01Procedure afwijkingen en verbetering
Formulieren
T-AFW-001Formulier afwijking en verbetering
T-AUD-001Auditrapport
T-AUD-003Auditchecklist ISO 27001
T-BCT-001Verslag test of oefening continuïteit
T-BIO-001In Control Verklaring informatiebeveiliging
T-CBW-001Meldingsdossier significant incident
T-DIR-001Verslag management review
T-GHV-001Geheimhoudingsverklaring
T-HRM-001Checklist in dienst, wijziging en uit dienst
T-ISB-001Incidentrapport
T-LEV-001Leveranciersbeoordeling
T-WIJ-001Wijzigingsverzoek
T-WIN-001Sjabloon werkinstructie
Wat zit er níet in
- Geen implementatiebegeleiding of advies op maat: u vult de documenten zelf in.
- Geen garantie op certificering. Certificering gebeurt door een geaccrediteerde certificerende instelling.
- Geen juridisch advies.
Licentie, updates en support
- Licentie
- Eén licentie geldt voor één organisatie (één KvK-nummer). U ontvangt de documenten op naam: uw organisatienaam staat al ingevuld en elk document vermeldt uw licentienummer. U mag de documenten aanpassen en intern gebruiken, en tonen aan uw auditor of certificerende instelling.
- Updates
- 12 maanden gratis updates. Verandert de norm of wet, dan staat de nieuwe versie op naam in uw account.
- Support
- Vragen over de documenten stelt u per e-mail; u krijgt zo snel mogelijk antwoord. Implementatieadvies valt er niet onder.
Over de maker
Geschreven door Niels Maas
Niels Maas schrijft en onderhoudt elk document van MaasISO zelf. Sinds 2018 werkt hij in privacy, informatiebeveiliging en kwaliteitsmanagement, bij een fintech, een sociale onderneming, een QHSE-adviesbureau en de rijksoverheid.
- Was hoofd informatiebeveiliging en functionaris gegevensbescherming bij een fintech
- Leidde certificeringstrajecten voor ISO 9001 en VCA** als KAM-coördinator
- Is coördinator informatiebeveiliging en privacy bij een uitvoeringsorganisatie van het Rijk
- Zette informatiebeveiligingssystemen op volgens ISO 27001 en werkte met de BIO
Veelgestelde vragen
Voor wie is deze toolkit?
Voor ministeries, zelfstandige bestuursorganen, provincies, gemeenten, waterschappen en gemeenschappelijke regelingen. Voor hen is de BIO2 verplicht, via de Cyberbeveiligingswet of als verplichtende zelfregulering. Bent u leverancier van de overheid, dan past de ISO 27001 Toolkit of het Cbw-ketenpakket voor leveranciers beter.
Welke versie van de BIO2 volgt de toolkit?
BIO2 versie 1.3 van 9 januari 2026, zoals gepubliceerd in de Staatscourant (Stcrt. 2026, 7416). Die versie noemt de Cyberbeveiligingsregeling sector overheid. Verschijnt er een nieuwe versie, dan krijgt u binnen de updateperiode een bijgewerkte toolkit met een overzicht van wat er is veranderd.
Staan de overheidsmaatregelen erin?
Ja. Alle overheidsmaatregelen staan letterlijk in de verklaring van toepasselijkheid, met per maatregel het document waarin hij is uitgewerkt. In die documenten staat in een bijlage hoe u elke maatregel uitvoert. De toolkit bevat geen tekst uit ISO 27001 of ISO 27002; die normen kunnen overheden kosteloos inzien via NEN Connect.
Hoe verhoudt de toolkit zich tot de Cyberbeveiligingswet?
De toolkit dekt ook de plichten uit de wet voor de sector overheid: de zorgplicht met het Cyberbeveiligingsbesluit en de regeling, de meldplicht met de drempelwaarden voor de overheid, de registratie en de goedkeuring en training van het bestuur. U heeft de Cyberbeveiligingswet Toolkit er niet apart bij nodig.
Wat is het verschil met de gratis producten van de IBD?
De Informatiebeveiligingsdienst biedt gemeenten losse handreikingen en hulpmiddelen. Deze toolkit is één samenhangend pakket voor elke bestuurslaag: alle documenten van het managementsysteem, de verklaring van toepasselijkheid en de wettelijke plichten, met invulvelden en een stappenplan. U kunt beide naast elkaar gebruiken.
Heeft u al een ISMS op basis van de BIO 1.04?
Dan hoeft u niet opnieuw te beginnen. Gebruik de verklaring van toepasselijkheid en de implementatiegids om na te lopen wat er voor de BIO2 bij komt, zoals de risicogerichte aanpak zonder basisbeveiligingsniveaus, de nieuwe overheidsmaatregelen en het overzicht van cruciale systemen.
In welk formaat krijg ik de documenten?
Als bewerkbare Word- (.docx) en Excel-bestanden (.xlsx), in één zip-bestand. U kunt ze openen in Microsoft Office en in andere programma's die deze formaten lezen.
Hoe en wanneer ontvang ik de toolkit?
Direct na de betaling downloadt u de toolkit in uw account. U logt in met een link die u per e-mail ontvangt, zonder wachtwoord.
Hoe vaak kan ik de toolkit downloaden?
Elke versie kunt u 5 keer downloaden vanuit uw account, bijvoorbeeld voor een nieuwe computer of een collega. De downloadlink is 15 minuten geldig.
Wat gebeurt er als de norm of wet verandert?
Binnen de updateperiode zetten wij een bijgewerkte versie in uw account en sturen u een e-mail met de wijzigingen.
Wat als de toolkit niet bij ons past?
Binnen 30 dagen na de bestelling krijgt u uw geld terug, zonder opgaaf van reden. Stuur een e-mail naar info@maasiso.nl met uw licentienummer. Na de terugbetaling vervalt de licentie en kunt u niet meer downloaden.
Mag ik de documenten voor meerdere organisaties gebruiken?
Nee. De licentie geldt voor één organisatie met één KvK-nummer; een vestiging of dochter met een eigen KvK-nummer heeft een eigen licentie nodig. Elk document vermeldt de organisatie en het licentienummer waarvoor het is gekocht.
Waarom staat mijn organisatienaam al in de documenten?
Dat scheelt u invulwerk: de naam staat op het voorblad, in de documentinformatie en in de tekst. Daarnaast vermeldt de voettekst uw licentienummer. Zo is elke kopie te herleiden tot de licentie waarvoor hij is gekocht.
Krijg ik met deze toolkit een certificaat?
Nee. De toolkit levert de documentatie. Een certificaat krijgt u alleen na een audit door een geaccrediteerde certificerende instelling, en dan moet het systeem ook in de praktijk werken.
Wat is het verschil met een adviseur inhuren?
Een adviseur schrijft en implementeert met u mee. Met de toolkit doet u dat zelf, met kant-en-klare documenten en aanwijzingen bij elk document. Begeleiding zit er niet bij.
Verder lezen en gratis hulpmiddelen
€ 556
In winkelwagen