ISMS Betekenis: Ultieme Uitleg & Praktische Gids voor ISO 27001

Inleiding
De term ISMS klinkt steeds vaker door in gesprekken over informatiebeveiliging, maar wat betekent het nu écht?
In een wereld waarin cyberdreigingen, datalekken en wetgeving elkaar in rap tempo opvolgen, is het cruciaal dat organisaties hun informatie op een gestructureerde, aantoonbare manier beschermen.
Kort samengevat is een ISMS (Information Security Management System ofwel Informatiebeveiligingsmanagementsysteem) een raamwerk waarmee je de vertrouwelijkheid, integriteit en beschikbaarheid van informatie structureel waarborgt.
Het vormt de ruggengraat van ISO 27001, dé internationale norm voor informatiebeveiliging.
In dit artikel leer je:
- de exacte betekenis van ISMS;
- waarom het anno 2025 onmisbaar is;
- welke bouwstenen het bevat;
- hoe het jou kan helpen te voldoen aan wetgeving zoals de AVG/GDPR.
💡 Tip: Wil je direct de diepgaande implementatiegids lezen? Bekijk ook onze Wat is ISMS – Ultieme Gids.
Wat is een ISMS? (Definitie, Betekenis & Uitleg)
Een ISMS (Information Security Management System, in het Nederlands Informatiebeveiligingsmanagementsysteem) is een gestructureerd managementsysteem van beleid, procedures en technische maatregelen waarmee organisaties informatiebeveiligingsrisico’s identificeren, beheersen en continu verbeteren — met als doel de vertrouwelijkheid, integriteit en beschikbaarheid van informatie te waarborgen.
Wat betekent ISMS in informatiebeveiliging?
De betekenis van een ISMS gaat verder dan alleen “IT-beveiliging”:
- Confidentiality (Vertrouwelijkheid) – Gegevens zijn alleen toegankelijk voor bevoegde personen
- Integrity (Integriteit) – Data blijft juist, compleet en betrouwbaar
- Availability (Beschikbaarheid) – Informatie is beschikbaar wanneer deze nodig is
Samen vormen deze pijlers de CIA-triad — de kernfilosofie waarop elk ISMS is opgebouwd.
Waarom is een ISMS belangrijk voor organisaties?
Anno 2025 is een ISMS essentieel door:
- Groeiende cyberdreigingen zoals ransomware, phishing en insider threats
- Strengere wetgeving – zoals AVG/GDPR Artikel 32, die “passende technische en organisatorische maatregelen” verplicht stelt
- Ketenvertrouwen – veel opdrachtgevers eisen bewijs van professionele informatiebeveiliging, vaak in de vorm van ISO 27001 certificering
Een ISMS is dus zowel een compliance-instrument als een strategische business enabler.
Hoe werkt een ISMS in de praktijk?
Een effectief ISMS is maatwerk en volgt meestal deze cyclus:
- Risicoanalyse uitvoeren – Breng bedreigingen, kwetsbaarheden en impact in kaart
- Beleid & procedures ontwikkelen – Richtlijnen voor toegangsbeheer, incidentrespons, back-ups
- Maatregelen uitrollen – Technisch (encryptie), organisatorisch (training), fysiek (toegangscontrole)
- Continue monitoring & audits – Effectiviteit meten en verbeteren
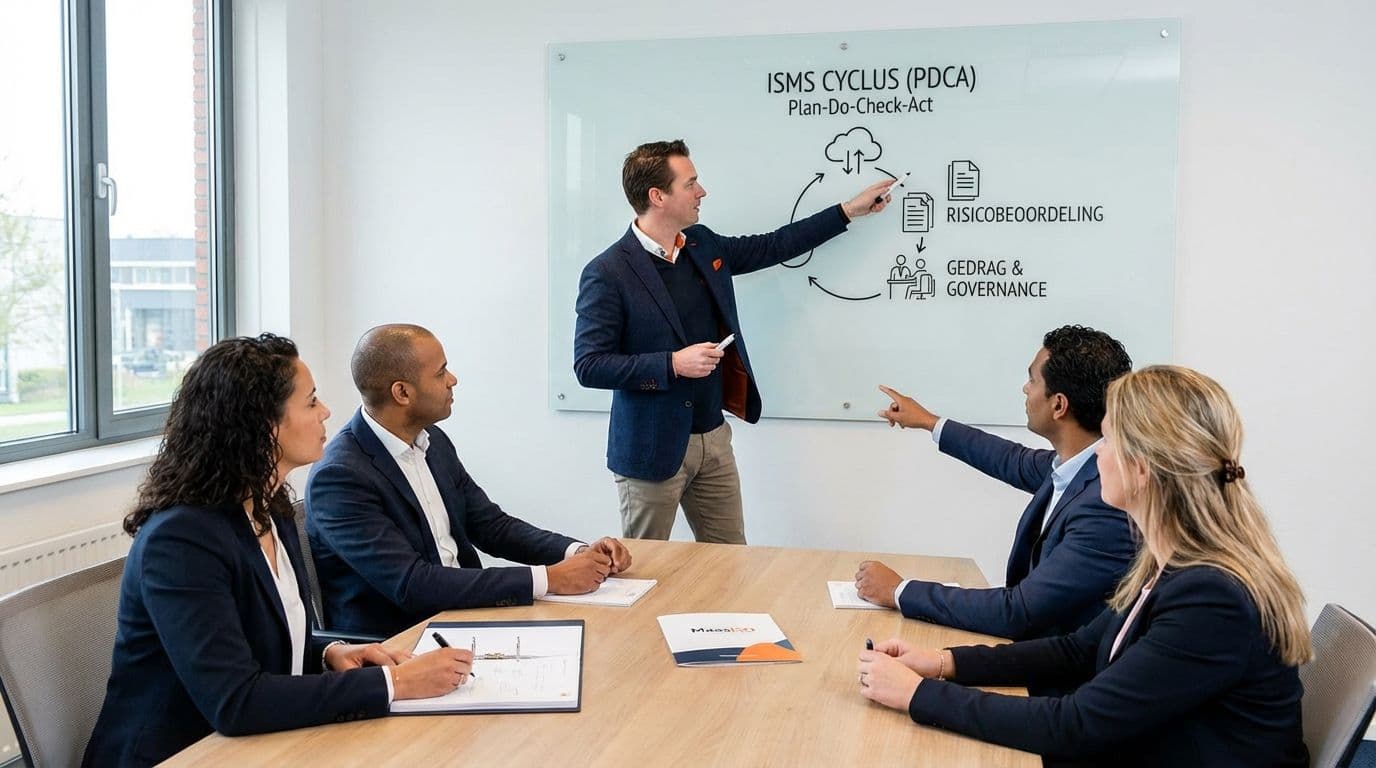
- PDCA-cyclus toepassen – Plan, Do, Check, Act voor voortdurende optimalisatie
ISMS en ISO 27001: De wereldwijde norm
ISO/IEC 27001 is dé internationale standaard voor het opzetten, onderhouden en verbeteren van een ISMS.
Kenmerken:
- Eisenstructuur: van scope en leiderschap tot risicobeheer en verbetering
- Annex A: 93 mogelijke beveiligingsmaatregelen
- Statement of Applicability (SoA): Overzicht van toegepaste en uitgesloten controles, inclusief motivatie
Met een ISO 27001-certificering toon je aan dat jouw ISMS professioneel is ingericht en periodiek wordt gecontroleerd.
Voor wie is een ISMS relevant?
- MKB en corporates die klant- en bedrijfsdata moeten beschermen
- Overheid en zorginstellingen die voldoen aan BIO, NEN 7510 en AVG
- IT-leveranciers die te maken hebben met privacygevoelige informatie en SLA-verplichtingen
Mini-FAQ: Snel antwoord op populaire vragen
Wat betekent ISMS letterlijk?
Information Security Management System – in het Nederlands: Informatiebeveiligingsmanagementsysteem.
Wat is het doel van een ISMS?
Het systematisch beschermen en verbeteren van de beveiliging van alle soorten informatie.
Betekent een ISMS automatisch ISO 27001?
Nee, maar ISO 27001 is wereldwijd de meest gebruikte norm voor het opzetten en borgen van een ISMS.
Samenvattend in één zin:
De betekenis van een ISMS is: een planmatig, risicogestuurd raamwerk dat beleid, processen en technologie combineert om alle informatie in een organisatie blijvend te beschermen.
📌 Volgende stap: Lees het ISMS stappenplan om te ontdekken hoe je dit managementsysteem praktisch invoert.
Kerncomponenten van een ISMS volgens ISO 27001
Om de betekenis van een ISMS écht te begrijpen, moet je weten uit welke onderdelen het bestaat.
Volgens ISO 27001 – de internationaal erkende norm voor een Information Security Management System – zijn dit de belangrijkste bouwstenen:
1. Beleidsvorming
Het startpunt van elk ISMS is een informatiebeveiligingsbeleid waarin het management duidelijke doelen, verantwoordelijkheden en richting geeft.
Dit beleid vormt het fundament waarop alle vervolgmaatregelen worden gebouwd.
2. Risicoanalyse en -beheer
Een ISMS werkt risicogebaseerd:
- Identificeer waardevolle informatie-assets
- Bepaal bedreigingen & kwetsbaarheden
- Schat kans en impact in
- Kies mitigerende maatregelen
Lees meer over deze benadering in ons artikel over risicogebaseerd denken.
3. Beveiligingscontroles
Annex A van ISO 27001 bevat een lijst met 93 mogelijke beveiligingscontroles die je kunt toepassen. Dit zijn:
- Technische maatregelen (firewalls, encryptie, antivirus)
- Fysieke maatregelen (toegangskaarten, cameratoezicht)
- Organisatorische maatregelen (beleid, procedures)
4. Incidentmanagement
Wie doet wat bij een beveiligingsincident?
Een goed ISMS heeft vastgelegde processen voor:
- Detectie
- Melding
- Analyse
- Oplossing
- Preventie van herhaling
5. Monitoring en auditing
Regelmatige interne audits en prestatiemetingen checken of het ISMS effectief werkt.
Zo worden afwijkingen tijdig ontdekt en gecorrigeerd.
6. Documentatie
Alle beleidsstukken, procedures, risicoanalyses en maatregelen moeten actueel en toegankelijk zijn.
7. Continue verbetering
Een ISMS leeft. Het moet zich aanpassen aan nieuwe risico’s, technologieën en wettelijke eisen.
Dit gebeurt volgens de PDCA-cyclus (Plan – Do – Check – Act).
💡 Pro tip: Een ISMS dat alle bovengenoemde onderdelen bevat, voldoet aan de kernvereisten van ISO 27001 en vergroot de kans op een succesvolle audit enorm.
Verschil tussen ISMS, Cybersecurity en IT-beveiliging
De termen ISMS, cybersecurity en IT-beveiliging worden vaak door elkaar gebruikt, maar betekenen niet hetzelfde. Hieronder de verschillen:
| Begrip | Focusgebied | Scope | Voorbeelden |
|---|---|---|---|
| ISMS | Strategisch managementsysteem voor informatiebeveiliging | Organisatorisch, procesmatig, technisch en menselijk | Beleid, risicobeheer, audits, awareness |
| Cybersecurity | Bescherming tegen digitale dreigingen | Digitaal/online domein | Firewalls, anti-malware, intrusion detection |
| IT-beveiliging | Technische beveiliging van IT-systemen en netwerken | Hardware, software, netwerken | Patchmanagement, server hardening |
Belangrijk om te onthouden:
- Een ISMS is overkoepelend; cybersecurity en IT-beveiliging zijn onderdelen daarvan.
- Waar IT-beveiliging veelal technisch is, zorgt een ISMS voor integratie van beleid, processen en techniek.
- Cybersecurity focust op digitale aanvallen, maar een ISMS kijkt ook naar fysieke risico's en menselijke factoren.
📌 Wil je meer weten over hoe dit in de praktijk samenwerkt? Lees dan ons blog over informatiebeveiliging – trends en best practices.
Hoe implementeer je een ISMS? – Stappenplan
De betekenis van een ISMS wordt pas écht duidelijk wanneer je ziet hoe het in de praktijk wordt ingevoerd.
Een goede implementatie vraagt om een gestructureerde aanpak die technologie, processen én mensen samenbrengt.
Onderstaand stappenplan sluit aan op de vereisten van ISO 27001:
1. Scopebepaling
Definieer exact wat binnen het ISMS valt:
- Locaties
- Processen
- Informatiesystemen
- Afdelingen
Een duidelijke scope voorkomt dat je later belangrijke onderdelen over het hoofd ziet.
2. Risicoanalyse & Gap-analyse
Bepaal welke risico’s relevant zijn en waar de hiaten zitten ten opzichte van ISO 27001.
Zo krijg je inzicht in:
- Huidige sterke punten
- Kwetsbaarheden
- Benodigde maatregelen
📌 Tip: Gebruik onze diensten voor professionele begeleiding bij deze cruciale fase.
3. Ontwikkel beleid & processen
Formuleer:
- Informatiebeveiligingsbeleid
- Procedures voor toegangsbeheer, incidentrespons, back-ups
- Rollen en verantwoordelijkheden voor alle medewerkers
4. Selectie & invoering van maatregelen
Gebruik de controles uit Annex A van ISO 27001 als uitgangspunt en pas ze aan op jouw risicoanalyse.
Voorbeelden:
- Technisch: Multi-factor authenticatie, encryptie
- Organisatorisch: Periodieke awareness-training
- Fysiek: Beveiligde serverruimtes
5. Bewustwording & training
Het succes van een ISMS staat of valt met de menselijke factor.
Organiseer trainingen en campagnes om medewerkers bewust te maken van hun rol in informatiebeveiliging.
6. Monitoring & auditing
- Stel KPI’s op
- Meet effectiviteit van maatregelen
- Voer periodieke interne audits uit
7. Certificeringstraject
Voor formele ISO 27001-certificering volg je twee stappen:
- Stage 1 audit: Controle van documentatie en voorbereiding
- Stage 2 audit: Praktische beoordeling of het ISMS effectief werkt
Na deze audits ontvang je – bij positief resultaat – de certificering, met jaarlijks een surveillance-audit.
ISMS en Wet- en Regelgeving
Een ISMS is niet alleen een best practice, maar helpt ook te voldoen aan wet- en regelgeving.
AVG / GDPR
Volgens Artikel 32 van de AVG moeten organisaties "passende technische en organisatorische maatregelen" treffen om persoonsgegevens te beschermen.
Een ISO 27001-ISMS geeft hier concreet invulling aan:
- Risicoanalyse: Onderdeel van de AVG’s ‘data protection by design & by default’-principe
- Beveiligingsmaatregelen: Geïnventariseerd en onderbouwd
- Documentatie: Essentieel bewijs richting toezichthouders
ISO 27701 – Privacy-uitbreiding
Door het ISMS uit te breiden met [ISO 27701] wordt privacybeheer geïntegreerd:
- Privacybeleid en rollen (Functionaris Gegevensbescherming)
- AVG/GDPR-compliance integraal borgen
- Efficiëntere audits: één geïntegreerd auditproces voor security én privacy
Andere relevante normen en wetten
- BIO: Baseline Informatiebeveiliging Overheid
- NEN 7510 voor de zorgsector
- Specifieke branche- of aanbestedingseisen
Strategisch voordeel
Naast compliance zorgt een goed ISMS ervoor dat jouw organisatie:
- Voorbereid is op nieuwe wetgeving
- Snel kan inspelen op eisen van klanten en partners
- Een sterker onderhandelingspositie heeft bij aanbestedingen
📌 Meer weten? Lees ons artikel over informatieveiligheid – moderne aanpak & trends.
Voordelen van een ISMS
De betekenis van een ISMS komt pas volledig tot zijn recht wanneer je kijkt naar de voordelen voor een organisatie.
Een goed geïmplementeerd Information Security Management System levert meetbare resultaten op, zowel op korte als op lange termijn.
1. Verbeterde bescherming van informatie
- Beschermt álle soorten informatie: digitaal, fysiek, intellectueel eigendom.
- Beperkt de kans op datalekken en cyberaanvallen.
2. Naleving van wet- en regelgeving
- Helpt aantoonbaar te voldoen aan de AVG/GDPR (Artikel 32).
- Maakt het eenvoudiger om aan specifieke branche-eisen te voldoen, zoals NEN 7510 (zorg) en BIO (overheid).
3. Kostenbesparing
- Voorkomen van incidenten en dataverlies beperkt onverwachte kosten.
- Efficiëntere processen door gestroomlijnde procedures.
4. Versterkt vertrouwen en reputatie
- Klanten, leveranciers en partners zien dat informatie serieus wordt beschermd.
- Positief effect op aanbestedingen en contractverlengingen.
5. Strategische meerwaarde
- Betere onderhandelingspositie in samenwerkingsverbanden.
- Sneller kunnen inspelen op nieuwe eisen en dreigingen.
📌 Meer weten over hoe een ISMS bijdraagt aan concurrentievoordeel? Bekijk onze diensten of lees over ISO-certificering.